Chiến lược phòng chống Ransomware đa tầng cho doanh nghiệp năm 2026: Từ phân vùng mạng đến phản ứng sự cố 15 phút
Ransomware thế hệ mới không chỉ mã hóa dữ liệu cục bộ mà còn chủ động tấn công các bản sao lưu và đánh cắp dữ liệu nhạy cảm. Khám phá khung phòng thủ chiều sâu và quy trình cô lập nguy cơ từ trung tâm điều hành an ninh SOC của Benson Hunt.
Trong bối cảnh tội phạm mạng ngày càng tinh vi với các mô hình Ransomware-as-a-Service (RaaS), việc phòng vệ an ninh mạng không còn dừng lại ở việc cài đặt phần mềm Antivirus truyền thống. Doanh nghiệp cần một kiến trúc phòng thủ đa tầng có khả năng phát hiện sớm, khoanh vùng lây nhiễm và khôi phục dữ liệu tức thì.
1. Thực trạng các mối đe dọa Ransomware trong năm 2026
Theo báo cáo an ninh mạng toàn cầu, hơn 73% các vụ tấn công Ransomware hiện nay áp dụng kỹ thuật Double Extortion (Tống tiền kép) — vừa mã hóa hệ thống vừa dọa phát tán dữ liệu bí mật kinh doanh lên Dark Web nếu nạn nhân không trả tiền chuộc.
Đặc biệt, các chủng mã độc mới có khả năng quét tìm và phá hủy các ổ sao lưu Volume Shadow Copy và máy chủ NAS trong mạng nội bộ chỉ trong vòng vài phút sau khi xâm nhập qua lỗ hổng VPN hoặc email Phishing.
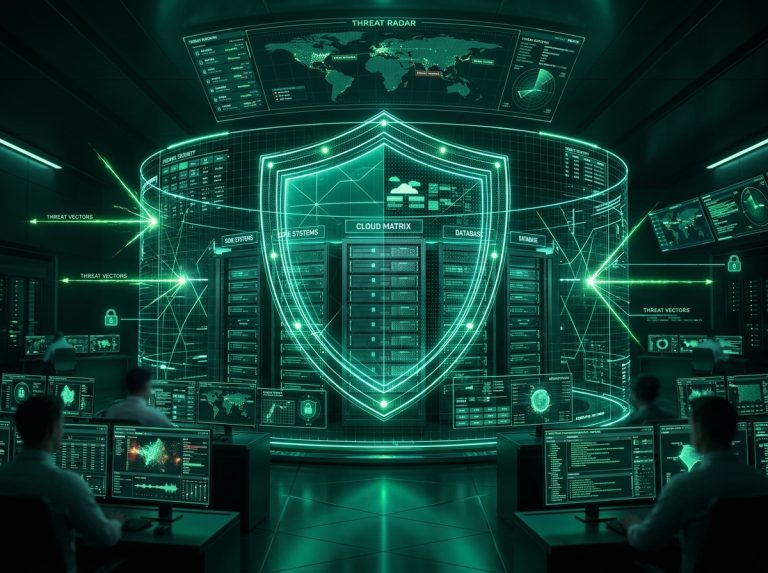
2. Mô hình phòng thủ 4 lớp chiều sâu (Defense-in-Depth)
Để bảo vệ toàn diện hạ tầng CNTT, Benson Hunt Technologies triển khai mô hình 4 lớp kiểm soát nghiêm ngặt:
- Lớp 1 – Bảo vệ biên (Perimeter & Identity): Tường lửa thế hệ mới (NGFW), xác thực đa yếu tố chống lừa đảo (FIDO2 MFA) và chính sách Zero-Trust Network Access (ZTNA).
- Lớp 2 – Endpoint Detection & Response (EDR): Cài đặt cảm biến giám sát hành vi trên từng máy trạm và máy chủ, tự động cách ly tiến trình nghi vấn đào mã độc.
- Lớp 3 – Phân vùng mạng vi mô (Micro-segmentation): Cô lập hoàn toàn môi trường kế toán, máy chủ CSDL và mạng nội bộ văn phòng, chặn đứng lây lan ngang (Lateral Movement).
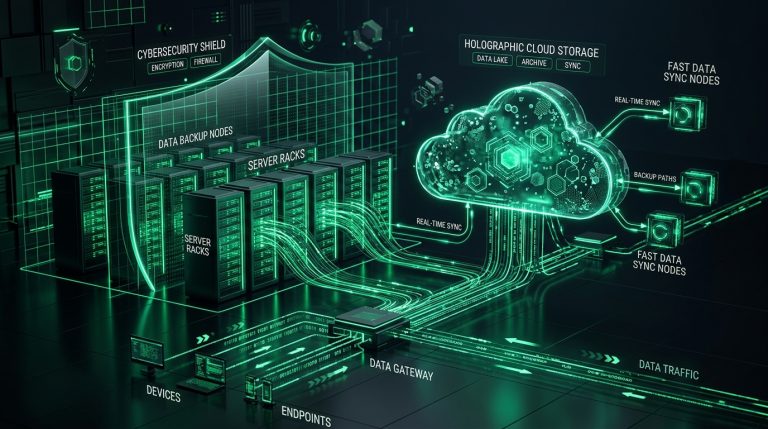
- Lớp 4 – Sao lưu dữ liệu bất biến (Immutable Backup 3-2-1): Lưu trữ bản sao lưu trên nền tảng Cloud độc lập với tính năng khóa ghi (Object Lock) không thể bị chỉnh sửa hay xóa bỏ bởi bất kỳ ai.
Khuyến nghị từ Trung tâm SOC Benson Hunt:
Doanh nghiệp cần thiết lập quy trình diễn tập ứng phó sự cố (Tabletop Exercise) tối thiểu 6 tháng một lần để đảm bảo toàn bộ đội ngũ IT nắm rõ quy trình cắt mạng và khôi phục hệ thống trong 15 phút đầu tiên.
3. Quy trình phản ứng sự cố khẩn cấp dưới 15 phút
Khi cảm biến phát hiện dấu hiệu bất thường, quy trình SOC của Benson Hunt được kích hoạt tức thì:
- Cô lập tự động: Tách máy trạm bị nhiễm khỏi mạng LAN trong 60 giây đầu tiên.
- Phân tích mẫu mã độc: Trích xuất mã băm (Hash) và đối chiếu với ngân hàng mối đe dọa toàn cầu Threat Intelligence.
- Khôi phục điểm an toàn: Kích hoạt bản sao lưu bất biến sạch gần nhất để đưa hệ thống trở lại hoạt động mà không phải trả bất kỳ khoản tiền chuộc nào.
4. Bảng so sánh phương án phòng chống
| Tiêu chí | Antivirus truyền thống | Benson Hunt SOC 24/7 |
|---|---|---|
| Cơ chế phát hiện | Mẫu chữ ký (Signature) đã biết | Phân tích hành vi AI & Threat Hunting |
| Thời gian phản ứng | Vài giờ đến vài ngày | Dưới 15 phút (24/7/365) |
| Bảo vệ Backup | Không có | Immutable Cloud Backup WORM |
5. Kết luận
An ninh mạng là một cuộc đua không ngừng nghỉ. Đầu tư vào giải pháp phòng thủ đa tầng và dịch vụ giám sát SOC chuyên nghiệp chính là bảo hiểm vững chắc nhất cho sự sống còn và uy tín thương hiệu của doanh nghiệp trong kỷ nguyên số.