
Benson Hunt giúp các doanh nghiệp phát hiện, ngăn chặn và ứng phó kịp thời các mối đe dọa an ninh mạng phức tạp với sự giám sát chặt chẽ từ đội ngũ chuyên gia SOC hàng đầu và sự hỗ trợ của các công cụ phân tích tự động hóa trong thời gian thực. Cam kết thời gian Mean-Time-To-Respond (MTTR) dưới 15 phút.
Mô tả nhu cầu của bạn để chuyên gia bảo mật liên hệ phân tích
"Đội ngũ chuyên môn cao với kỹ năng nghiệp vụ an ninh mạng vững vàng, thấu hiểu nhu cầu của doanh nghiệp và dịch vụ hỗ trợ phản ứng sự cố 24/7 cực kỳ nhanh chóng. Chúng tôi hoàn toàn an tâm khi trao trọn hạ tầng cho Benson Hunt."
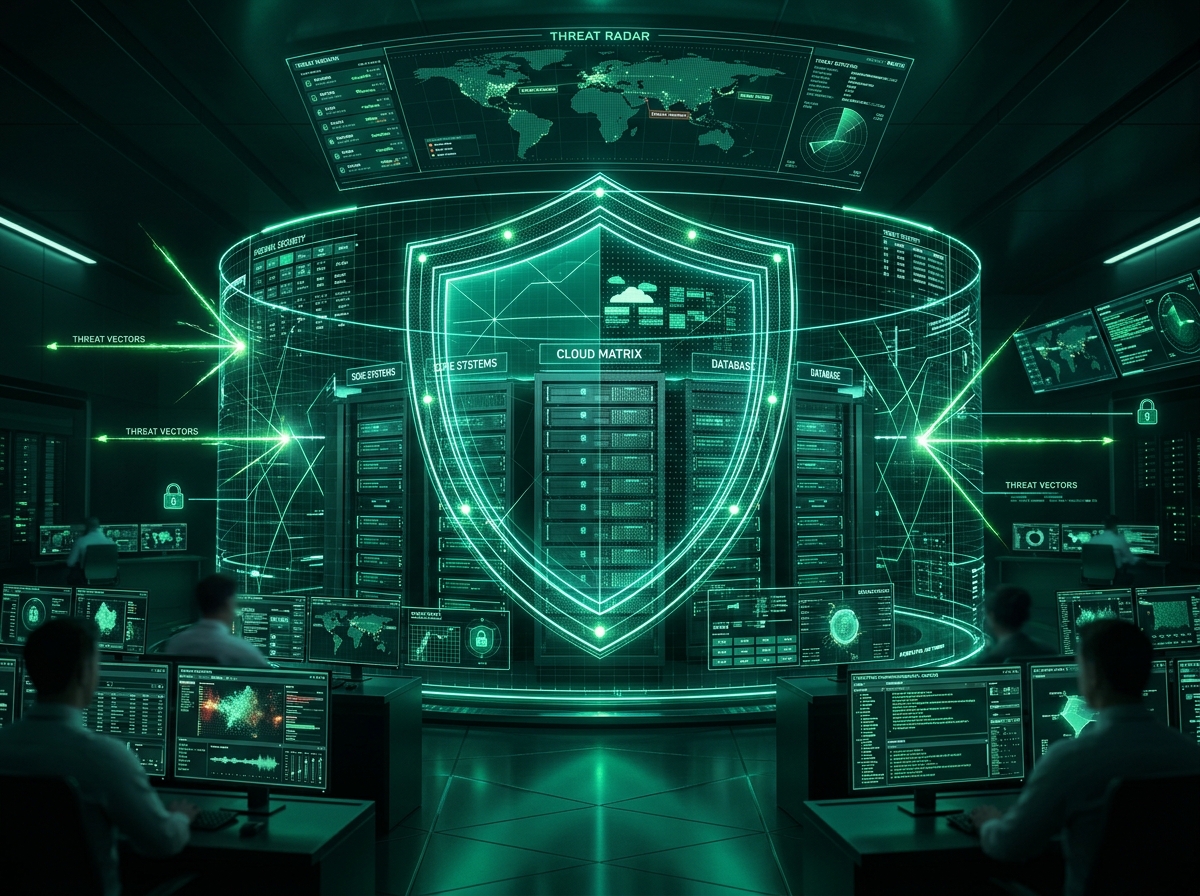
Ngày nay, dữ liệu số đã trở thành yếu tố cốt lõi trong việc vận hành hoạt động kinh doanh của doanh nghiệp. Tuy nhiên, dữ liệu này thường mang tính nhạy cảm cao, bao gồm thông tin kinh doanh bí mật, hồ sơ tài chính và dữ liệu cá nhân của khách hàng. Doanh nghiệp luôn phải đối mặt với các nguy cơ tấn công mạng ngày càng tinh vi sử dụng mã độc tống tiền (Ransomware), lừa đảo (Phishing) và lỗ hổng hạ tầng để đánh cắp tài nguyên. Gói Giám Sát Bảo Mật giúp doanh nghiệp chủ động phát hiện, cô lập và dập tắt nguy cơ tấn công từ sớm.
Ngoài ra, việc tuân thủ các quy định bảo mật bắt buộc của ngành như tiêu chuẩn quốc tế ISO 27001, báo cáo SOC 2, HIPAA cho y tế và PCI-DSS cho giao dịch thanh toán đòi hỏi doanh nghiệp phải có một giải pháp giám sát an ninh thường trực. Sự thiếu sót các biện pháp bảo vệ có thể dẫn tới những tổn thất khổng lồ về mặt tài chính và hủy hoại uy tín thương hiệu nghiêm trọng.
Quy trình triển khai giám sát an ninh chuẩn hóa theo vòng đời bảo mật chuyên sâu
Khảo sát toàn bộ hiện trạng an ninh hạ tầng, cấu hình máy chủ, chính sách bảo mật nội bộ để xác định các lỗ hổng bảo mật và điểm yếu cần khắc phục.
Xây dựng kiến trúc giám sát riêng biệt phù hợp với quy mô doanh nghiệp, tích hợp hệ thống phát hiện xâm nhập IDS, tường lửa WAF và log management SIEM.
Cài đặt cảm biến, thu thập log thời gian thực trên các thiết bị, cấu hình luồng dữ liệu an toàn kết nối trực tiếp đến trung tâm giám sát an ninh SOC.
Theo dõi luồng lưu lượng mạng 24/7/365, áp dụng công nghệ máy học kết hợp chuyên gia phân tích an ninh để phát hiện các hành vi bất thường lập tức.
Khi phát hiện mã độc hoặc xâm nhập, đội ngũ chuyên gia kích hoạt quy trình cô lập ổ dịch và xử lý tận gốc nguồn gốc tấn công trong dưới 15 phút.
Cung cấp báo cáo định kỳ chi tiết về các sự cố đã ngăn chặn, đánh giá rủi ro còn tồn đọng và đề xuất phương án tối ưu hóa an ninh lâu dài.
Thường xuyên nâng cấp các quy tắc phòng thủ, cập nhật nguồn cấp Threat Intelligence toàn cầu và tối ưu hóa hệ sinh thái phòng thủ theo thời gian thực.
Hệ sinh thái an toàn thông tin toàn diện bảo vệ mọi ngóc ngách của doanh nghiệp
Theo dõi toàn bộ lưu lượng qua router, switch, firewall để ngăn ngừa xâm nhập bất hợp pháp và đánh cắp dữ liệu đường truyền.
Bảo vệ toàn diện máy tính cá nhân, máy chủ và thiết bị di động của nhân viên khỏi malware, ransomware độc hại lây lan.
Kiểm tra liên tục mã nguồn và luồng tương tác ứng dụng web để ngăn chặn hacker khai thác các lỗ hổng ứng dụng (SQL injection, XSS).
Đảm bảo an toàn cấu hình và tài nguyên lưu trữ trên các nền tảng AWS, Google Cloud, Microsoft Azure tránh rò rỉ dữ liệu.
Giám sát chặt chẽ hoạt động truy cập và thay đổi trong cơ sở dữ liệu quan trọng chứa thông tin khách hàng, giao dịch.
Đảm bảo toàn bộ quy trình vận hành CNTT đáp ứng đầy đủ tiêu chuẩn kiểm định quốc tế nghiêm ngặt như ISO 27001, SOC 2, HIPAA.
Phát hiện và ngăn chặn kịp thời các rủi ro bảo mật bắt nguồn từ tác nhân bên trong (nội bộ, nhân viên, bên thứ ba truy cập trái phép quyền hạn).
Đồng hành bảo vệ dữ liệu và giám sát an ninh thường trực 24/7 cho các hệ sinh thái doanh nghiệp hàng đầu.
Liên hệ ngay với chuyên gia kỹ thuật để nhận buổi khảo sát hiện trạng và tư vấn lộ trình công nghệ 1:1 hoàn toàn miễn phí.